Siber Casuslukta APT Grupları ve Yapay Zeka Tehditleri
ESET'in yeni raporu, Çin, Rusya ve İran yanlısı grupların artan faaliyetlerini ve yapay zekanın siber operasyonlarda kullanımıyla ilgili önemli bulguları ortaya koyuyor.
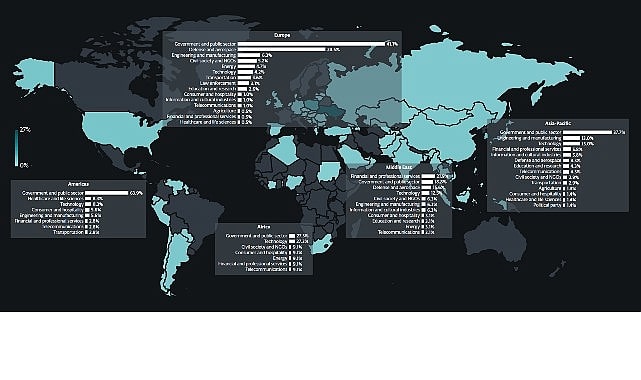
ESET tarafından yayımlanan yeni APT Faaliyet Raporu, Nisan ile Eylül 2026 tarihleri arasında gerçekleşen gelişmiş kalıcı tehdit gruplarının küresel hareketliliklerini detaylandırıyor. Raporda özellikle Çin yanlısı grupların devlet kurumlarına yönelik istihbarat toplama çalışmalarının yoğunlaştığı, Orta Doğu bağlantılı aktörlerin ise yeniden sahneye çıktığı belirtiliyor. Özellikle İran yanlısı grupların geri dönüşü ve Kuzey Kore'nin Ukrayna hedefli saldırılarında artış gözlemlenirken, Belarus'un siber operasyonlarda Rusya'ya daha sıkı entegre olduğu vurgulanıyor.
Yapay Zeka Operasyonlarda Hızlandırıcı Olarak Kullanılıyor
ESET Tehdit Araştırmaları Direktörü Jean-Ian Boutin, son altı aylık dönemde tehdit aktörlerinin yapay zeka ve büyük dil modellerini (LLM) siber operasyonlarında aktif olarak kullandığını açıkladı. Zararlı yazılım geliştirme ve sahte web sitesi oluşturma gibi karmaşık görevlerde hız kazanmak amacıyla tercih edilen bu teknolojiler, bazen 'vibe coding' benzeri yöntemlerle kod taslaklarının hızlıca oluşturulmasına olanak sağlıyor. Ancak ESET, yapay zekanın APT ortamını köklü biçimde değiştirmediğini, mevcut tehdit yüzeyinin temel dinamiklerini koruduğunu belirtiyor. Dikkat çekici bir vakada, Rusya yanlısı UAC-0099 grubunun güvenlik araçlarını yanıltmak için nükleer silah talimatları içeren sahte istemler kullandığı tespit edildi.
Bölgesel Aktörlerin Stratejik Odak Noktaları
Orta Doğu'da FilthyFeline ve MuddyWater gibi İran yanlısı gruplar İsrail ve ABD'deki kurumlara yönelik saldırılarını sürdürürken, Hamas bağlantılı Arid Viper da bölgedeki devlet kurumlarını hedef almaya devam ediyor. Kuzey Kore kaynaklı Lazarus grubu ise drone sektörünü yeniden hedef alırken, Ukrayna'yı giderek daha fazla risk altında tutuyor; bu durumun Rusya ile Kuzey Kore arasındaki askeri iş birliğinden kaynaklandığı değerlendiriliyor. Rusya ve Belarus yanlısı operasyonlar arasındaki operasyonel yakınlık, Belarus'un siber vekil güç olarak konumunu güçlendirdiği yönünde yorumlanıyor. Gamaredon'un faaliyetlerindeki düşüş ise Ukrayna'nın Kırım'a yönelik baskıları veya grubun yeniden yapılandırılmasıyla ilişkilendiriliyor.
Çin Yanlısı Gruplar Yarı İletken Sektörüne Odaklandı
Çin destekli tehdit gruplarının en belirgin hedeflerinden biri Tayvan'ın yarı iletken sektörü oldu. Endüstriyel casusluk ve stratejik tedarik zinciri güvenliği öncelikleri doğrultusunda yürütülen bu operasyonlar, ekonomik rekabet unsurlarını da içeriyor. Bunun yanı sıra Çin yanlısı aktörler, organize suç ve dolandırıcılık şebekelerine karşı yürütülen kolluk çalışmaları kapsamında finansal suçlarla mücadele eden kuramlara yönelik kampanyalar başlattı. Bu eylemlerin, bölgesel çapta düzenlenen polis operasyonlarının siber boyutunu desteklemek amacıyla planlandığı ifade ediliyor.
İlgili Haberler
İnternetin görünmeyen güvenlik açığına Türk gençlerinden blokzincir çözümü
Kaspersky GReAT, Asya'da yalnızca devlet kurumlarının kullandığı Windows sistemini hedef alan bir saldırı tespit etti
ESET, yıkıcı saldırıda kullanılan yeni bir arka kapı keşfetti